Google a publié le 3 septembre 2026 une mise à jour de sécurité pour Google Chrome, qui corrige plusieurs vulnérabilités dont la CVE-2026-85046. Cette CVE est une faille de type type confusion, c’est-à-dire une faille qui consiste à modifier le type d’une variable pour provoquer un comportement malveillant.
La CVE-2026-85046 est activement exploitée dans la nature : le catalogue CISA KEV (CISA Known Exploited Vulnerabilities), a ajouté cette vulnérabilité dès le 4 septembre et a demandé aux autorités américaines de la corriger avant le 18 septembre 2026. Ce catalogue fait référence au niveau mondial : il liste de nombreuses vulnérabilités connues pour être exploitées.
De son côté, l’équivalent français du CISA KEV est le CERT-FR ALE, maintenu par l’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI), ne donne pas d’information sur cette CVE. Seul un bulletin de type avis, moins important, existe et date du 7 septembre 2026.
Cet article présente une analyse technique sur cette vulnérabilité, et vient nuancer l’impact réel de cette CVE, largement traitée dans la presse.
Dans tous les cas, nous vous recommandons évidemment de déployer les correctifs disponibles de Google Chrome dans les meilleurs délais, et pouvons automatiser cette opération, sans agent, avec notre solution CoreUpdate.
Synthèse de la CVE-2026-85046
| Identifiant | CVE-2026-85046 |
| Composant | Moteur V8 (JavaScript / WebAssembly) de Google Chrome |
| Type | Type confusion (CWE-843) |
| Score CVSS 3.1 | 8.8 (sévérité élevée) — AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H |
| Versions vulnérables | Chrome antérieur à 152.0.7977.82 |
| Version corrigée | 152.0.7977.82 (Linux) / 152.0.7977.82 et .83 (Windows, macOS) |
| Exploitation | Active, confirmée par Google et le CISA |
| Statut CISA KEV | Ajoutée le 4 septembre 2026, remédiation demandée avant le 18 septembre 2026 |
Cette vulnérabilité permet d’exécuter du code arbitraire dans la sandbox de Google Chrome à partir d’une simple page HTML piégée. Aucun privilège n’est requis : si un utilisateur d’une ancienne version de Google Chrome visite la page piégée, alors son navigateur exécutera le code malveillant dans la sandbox embarquée.
CVE-2026-85046 permet-elle d’exécuter du code arbitraire ?
Oui, la CVE-2026-85046 permet d’exécuter du code arbitraire. Cependant, ce code s’exécute seulement dans l’environnement sandbox du navigateur web vulnérable. Autrement dit, elle ne permet pas, à elle seule, d’exécuter du code sur le système.
L’exploitation complète de la CVE-2026-85046 repose ainsi sur sa combinaison avec d’autres vulnérabilités, de type élévation de privilèges ou sandbox-escape, pour réellement impacter le PC de l’utilisateur.
Comment fonctionne la CVE-2026-85046 ?
La vulnérabilité se situe dans la manière dont le moteur d’exécution JavaScript de Google Chrome, le moteur dit « V8 », interprète et lance une optimisation Just-In-Time de la fonction Array.prototype.sort. Cette optimisation vise avant tout à améliorer les performances lors de l’exécution du code JavaScript, mais introduit le problème de typage au cœur de cette CVE.
Plus précisément, l’analyse du correctif publié par Google (commit V8 e0562d8) montre que le problème touche deux composants qui optimisent le code lors de son exécution : TurboFan (js-call-reducer.cc) et Maglev (maglev-graph-builder.cc).
Le mécanisme exact est le suivant :
- Lorsqu’un tableau est trié avec à la fois des entiers (
PACKED_SMI_ELEMENTS) et des objets JavaScript (PACKED_ELEMENTS), le compilateur fabrique un nouveau type de données, appelé type d’union, pour couvrir les deux cas. - Si l’attaquant fournit une fonction de comparaison personnalisée, à utiliser pour le tri du tableau, alors il peut abuser de certaines fonctions
fill()etunshift()pour forcer le tableau à changer ses types de données à la volée. - Lors de la recopie finale, le moteur V8 écrit alors des pointeurs d’objets dans un tableau qu’il croit ne contenir que des entiers, d’où une vulnérabilité de la famille type confusion.
À partir de là, l’exploitation de la vulnérabilité consiste à préparer des objets malveillants et à les insérer dans la mémoire, en profitant du fait que le moteur V8 ne bloquera pas les opérations car il pensera manipuler des entiers.
Ces objets malveillants permettent ensuite une lecture / écriture arbitraire en mémoire, puis à de l’exécution arbitraire de code.
Le correctif de Google renforce son système de vérification du type pour neutraliser la vulnérabilité CVE-2026-85046.
CVE-2026-85046 est-elle réellement dangereuse ?
La vulnérabilité CVE-2026-85046 nécessite une action rapide de votre part, par mesure de précaution. Néanmoins, comme indiqué plus haut, cette CVE n’exécute du code qu’au sein de la sandbox du navigateur. Elle ne permet pas, à elle seule, d’exécuter du code sur le système d’exploitation.
Ainsi, pour compromettre entièrement une machine, un attaquant doit à la fois utiliser cette vulnérabilité, mais aussi la chaîner avec une évasion de sandbox par une autre CVE distincte.
Cela nécessite ainsi que l’attaquant dispose d’un bon niveau technique, et que la victime utilise des versions de Google Chrome anciennes.
Suis-je concerné par la CVE-2026-85046 ?
Les actifs vulnérables sont :
- Google Chrome dans une version antérieure à 152.0.7977.82.
- Les navigateurs basés sur Chromium : Microsoft Edge, Brave, Opera, Vivaldi et autres, dans toute version embarquant un moteur Chromium antérieur à 152.0.7977.82. Les versions corrigées de chaque éditeur sont détaillées dans le tableau plus bas.
- Toute application embarquant un moteur Chromium (webviews, clients de type Electron) non à jour, plus difficiles à recenser et souvent oubliées.
Existe-t-il des exploits publics pour la CVE-2026-85046 ?
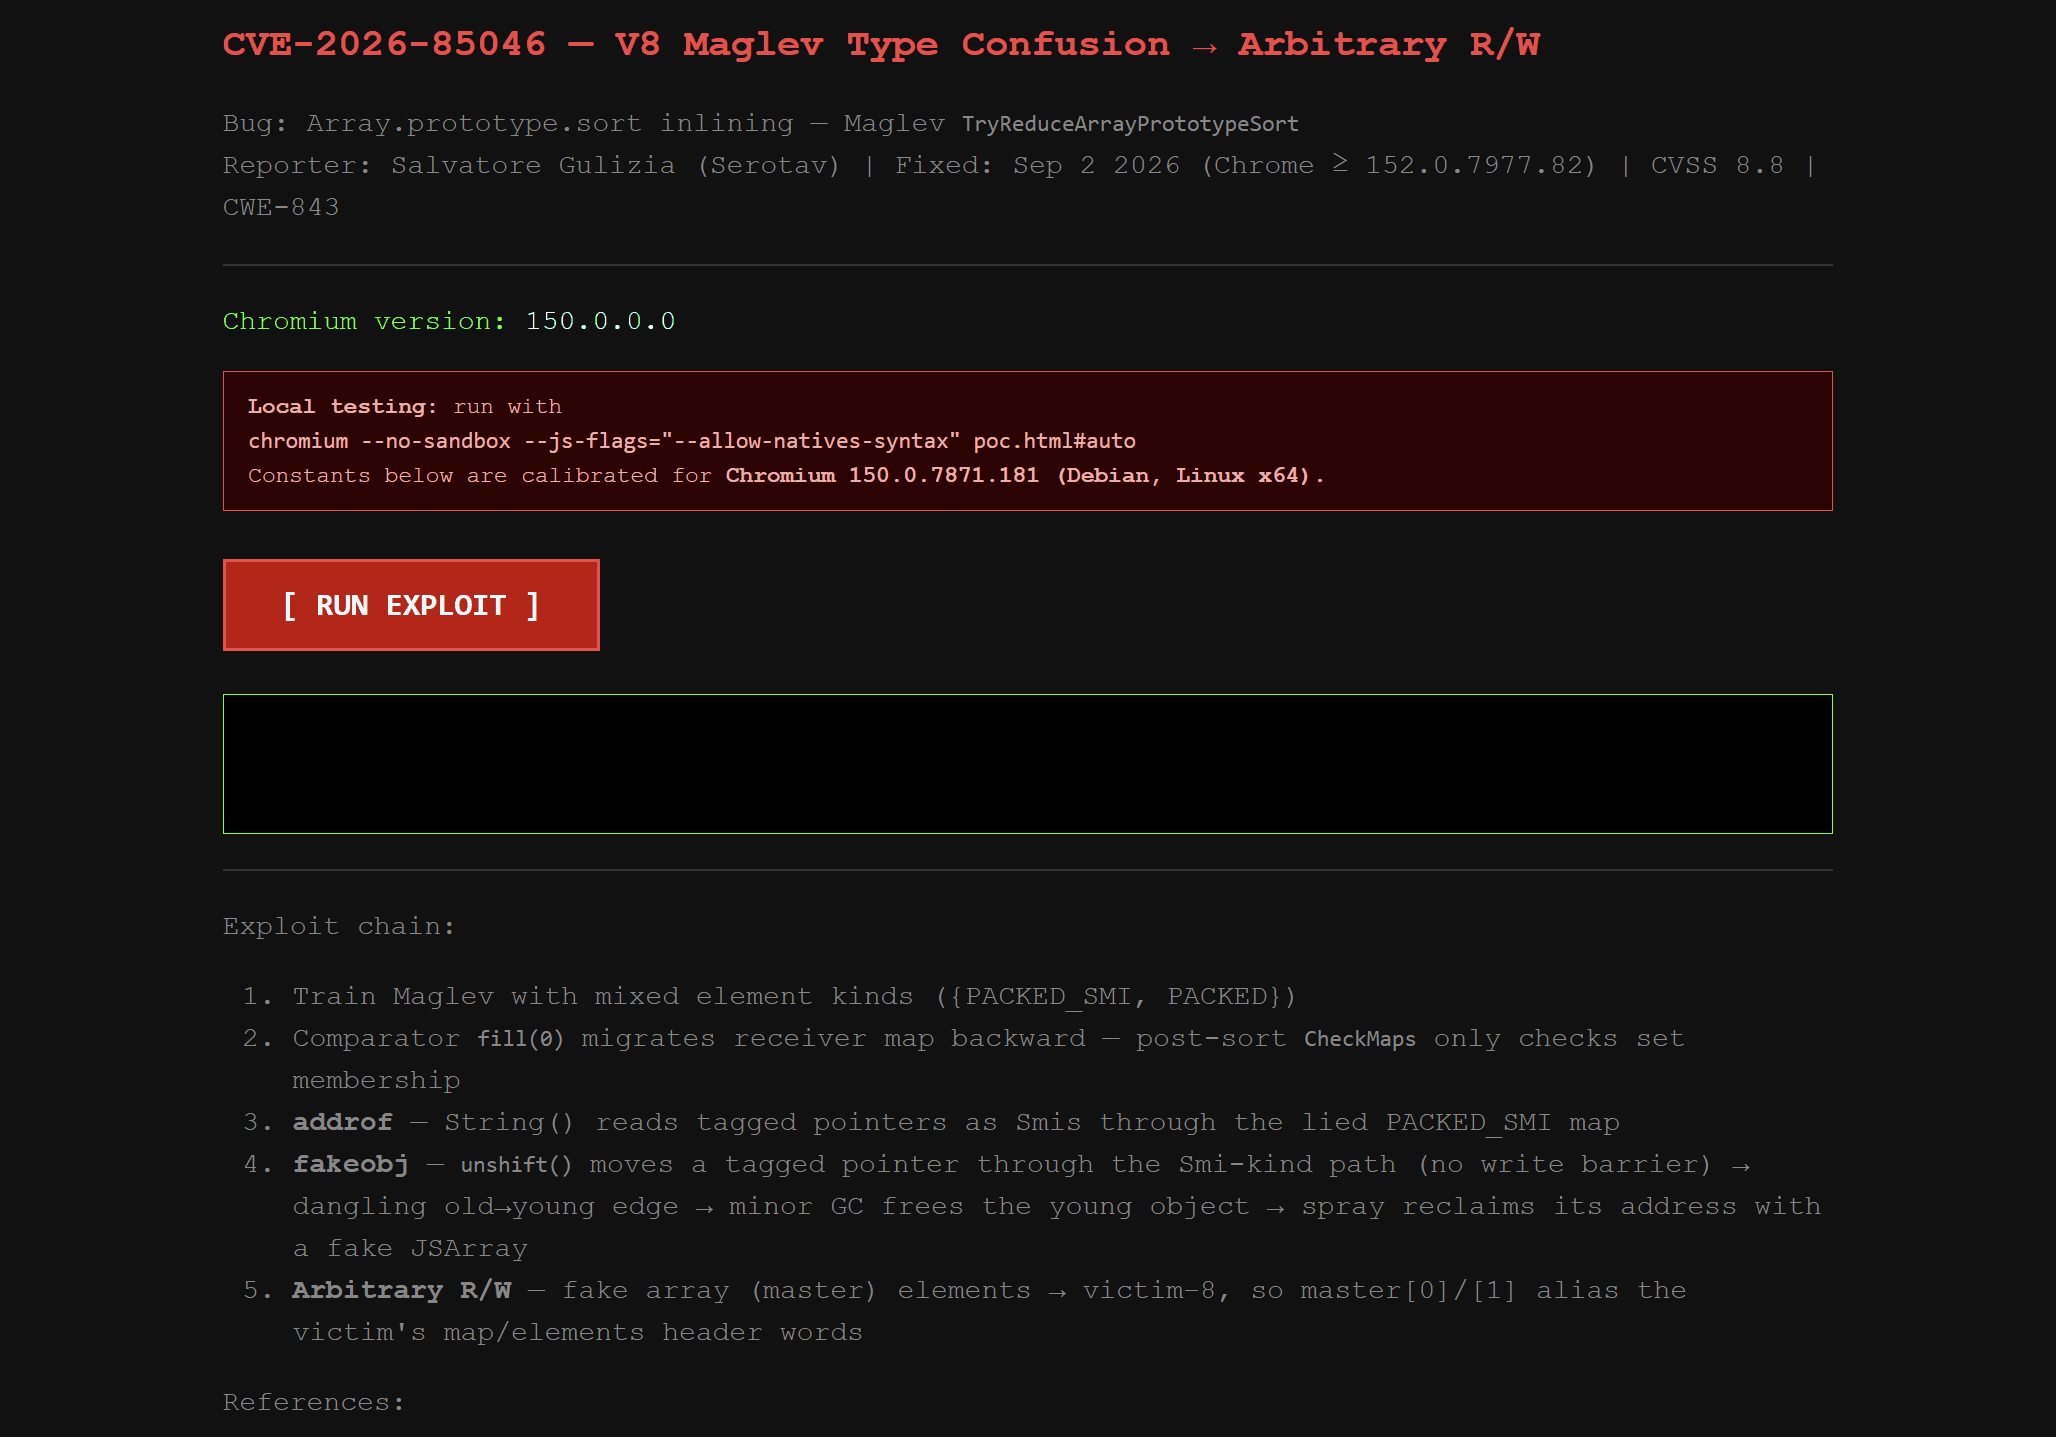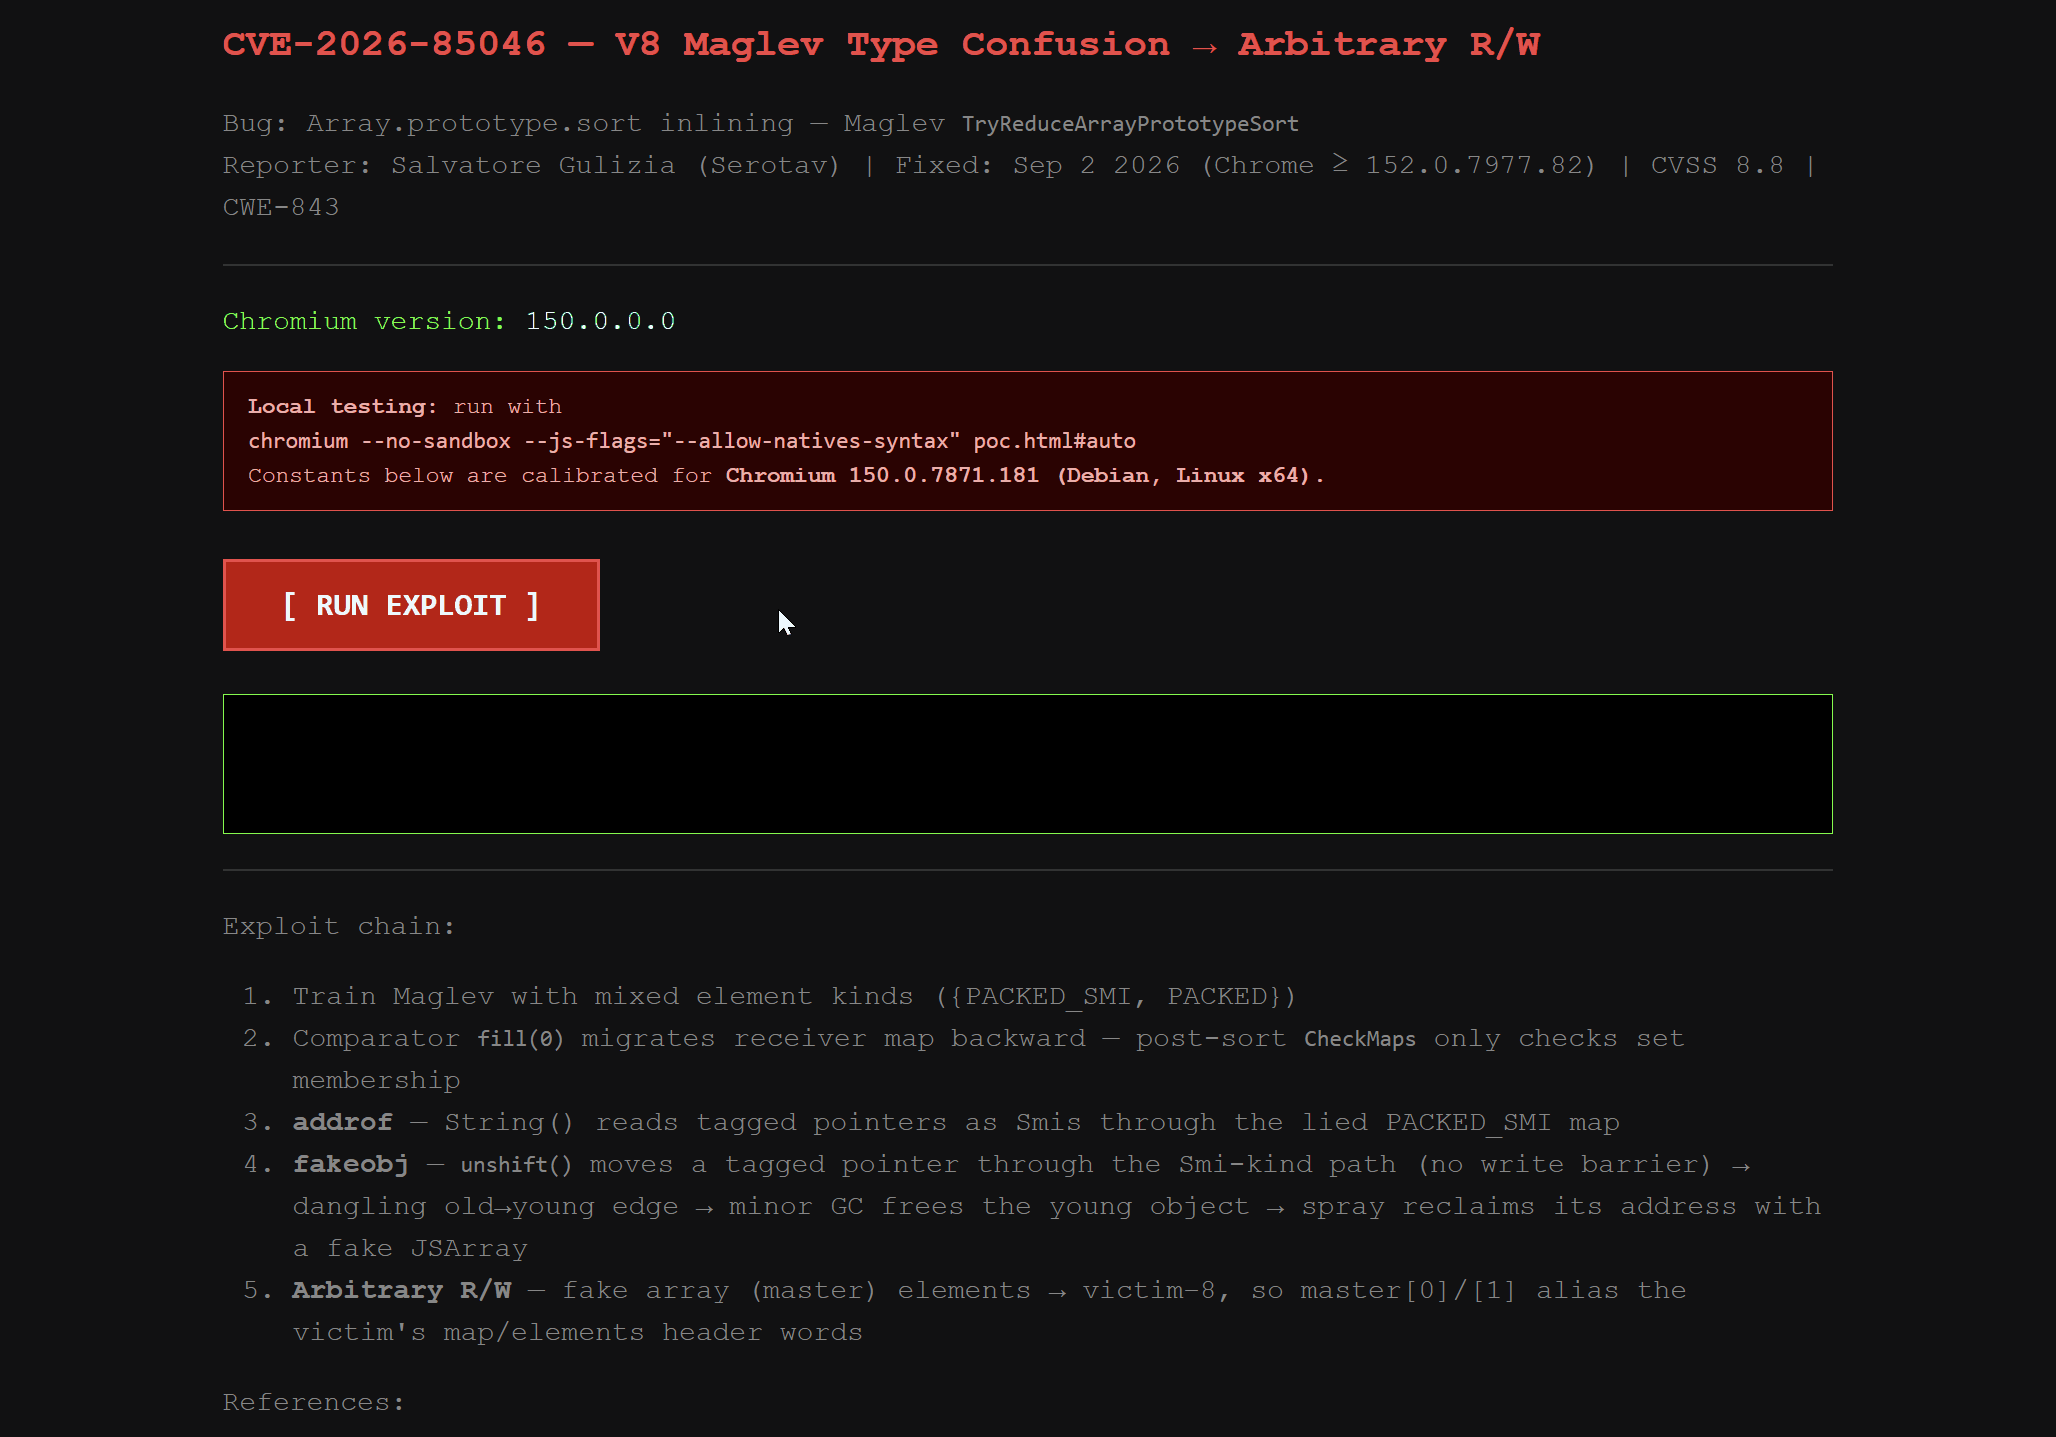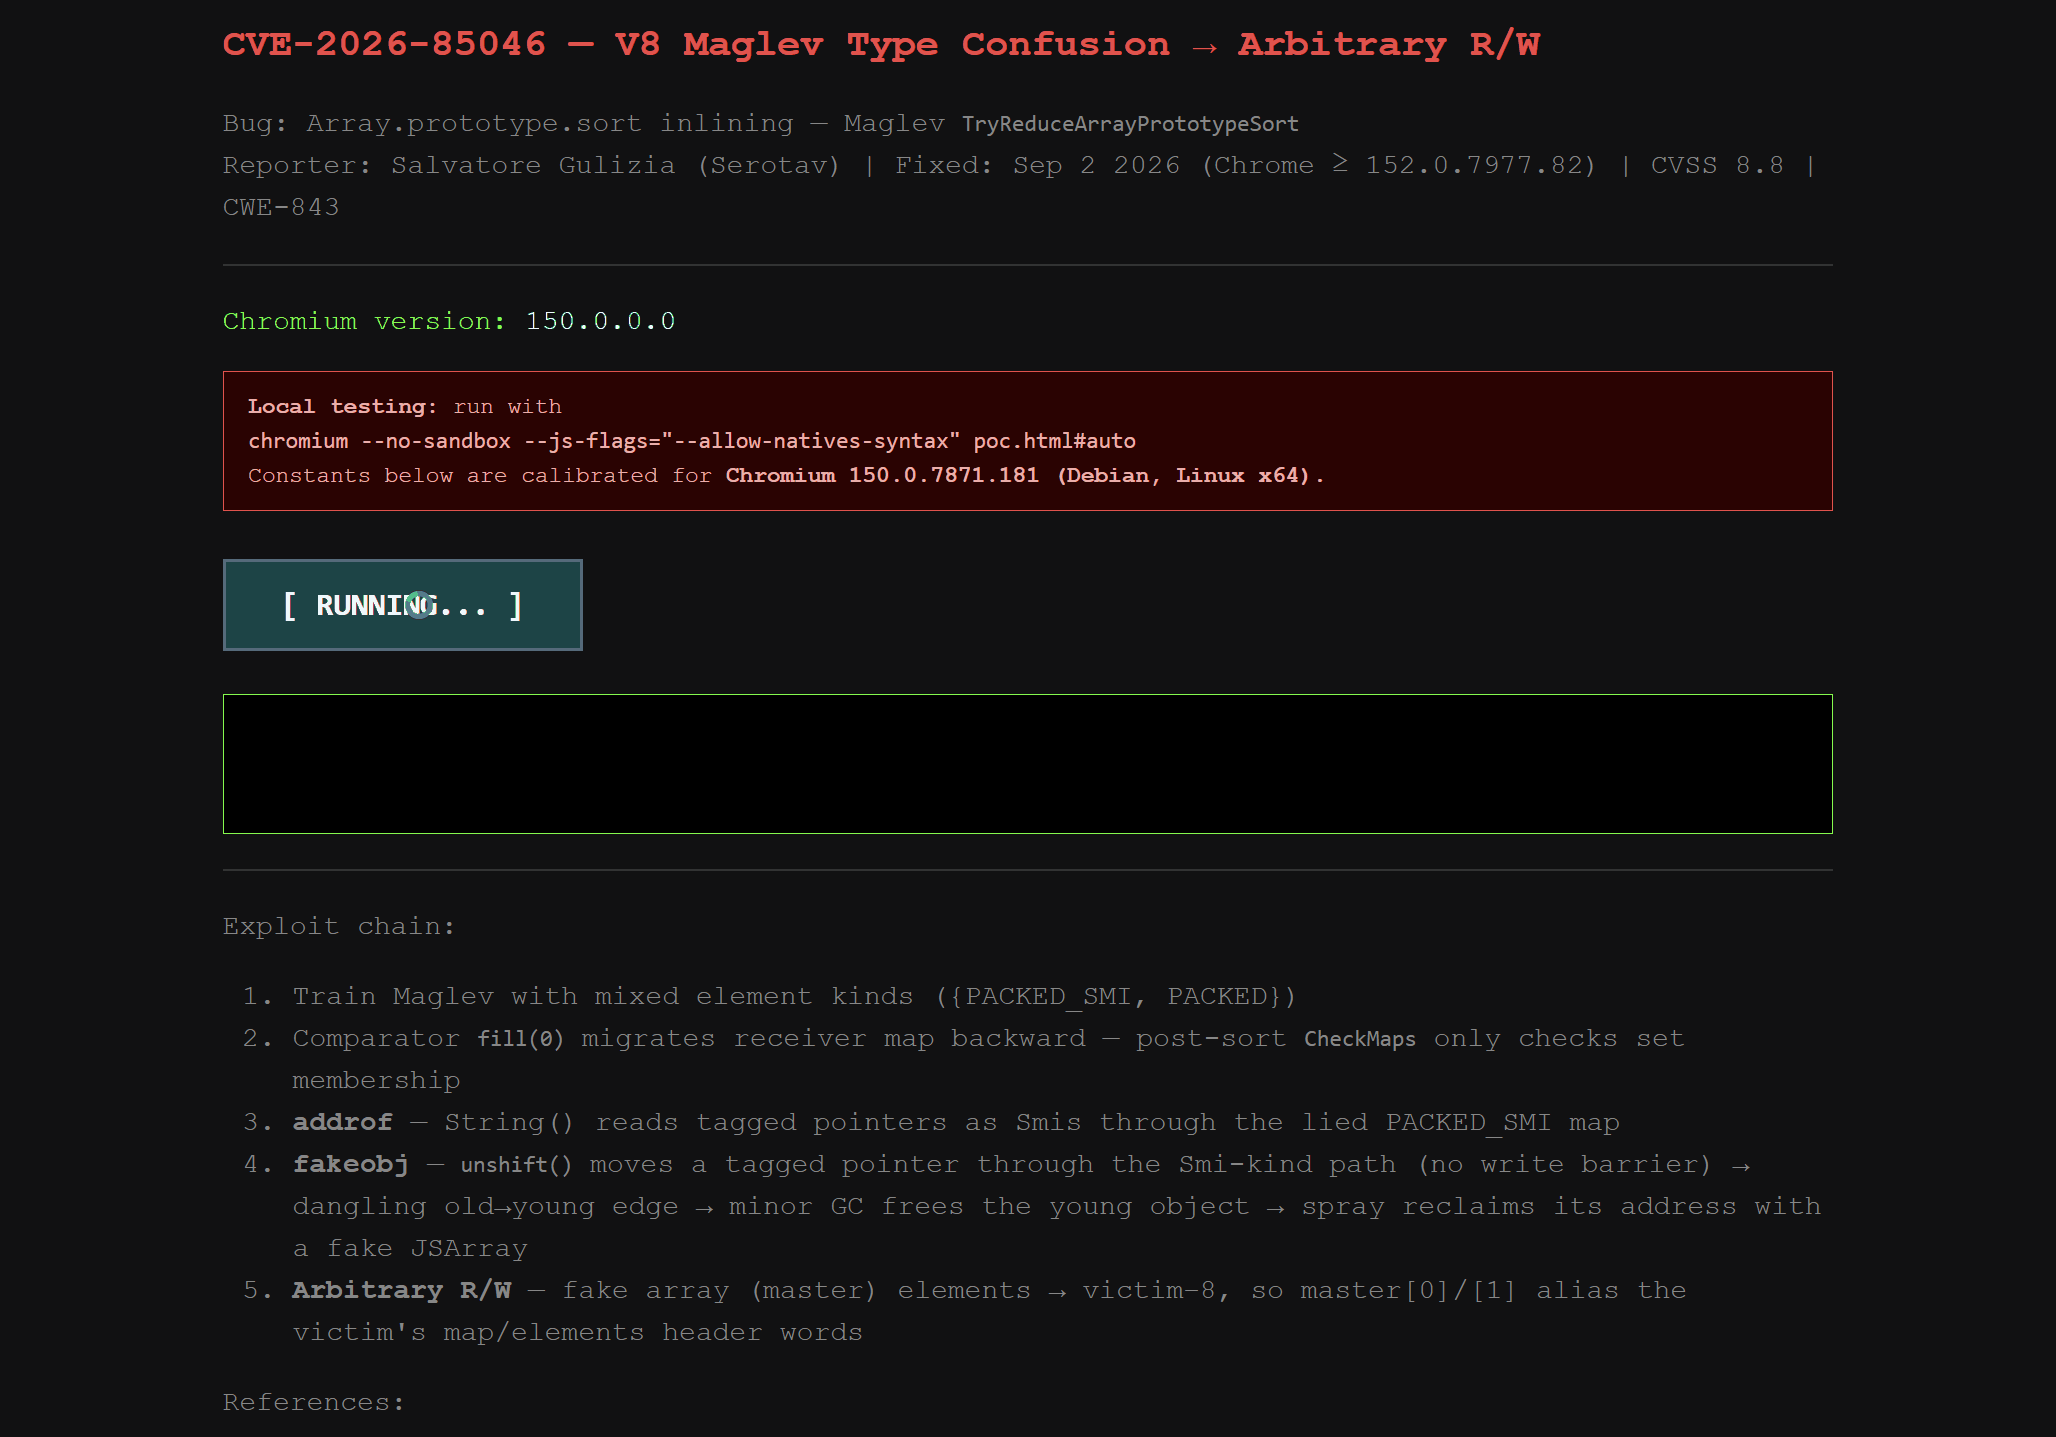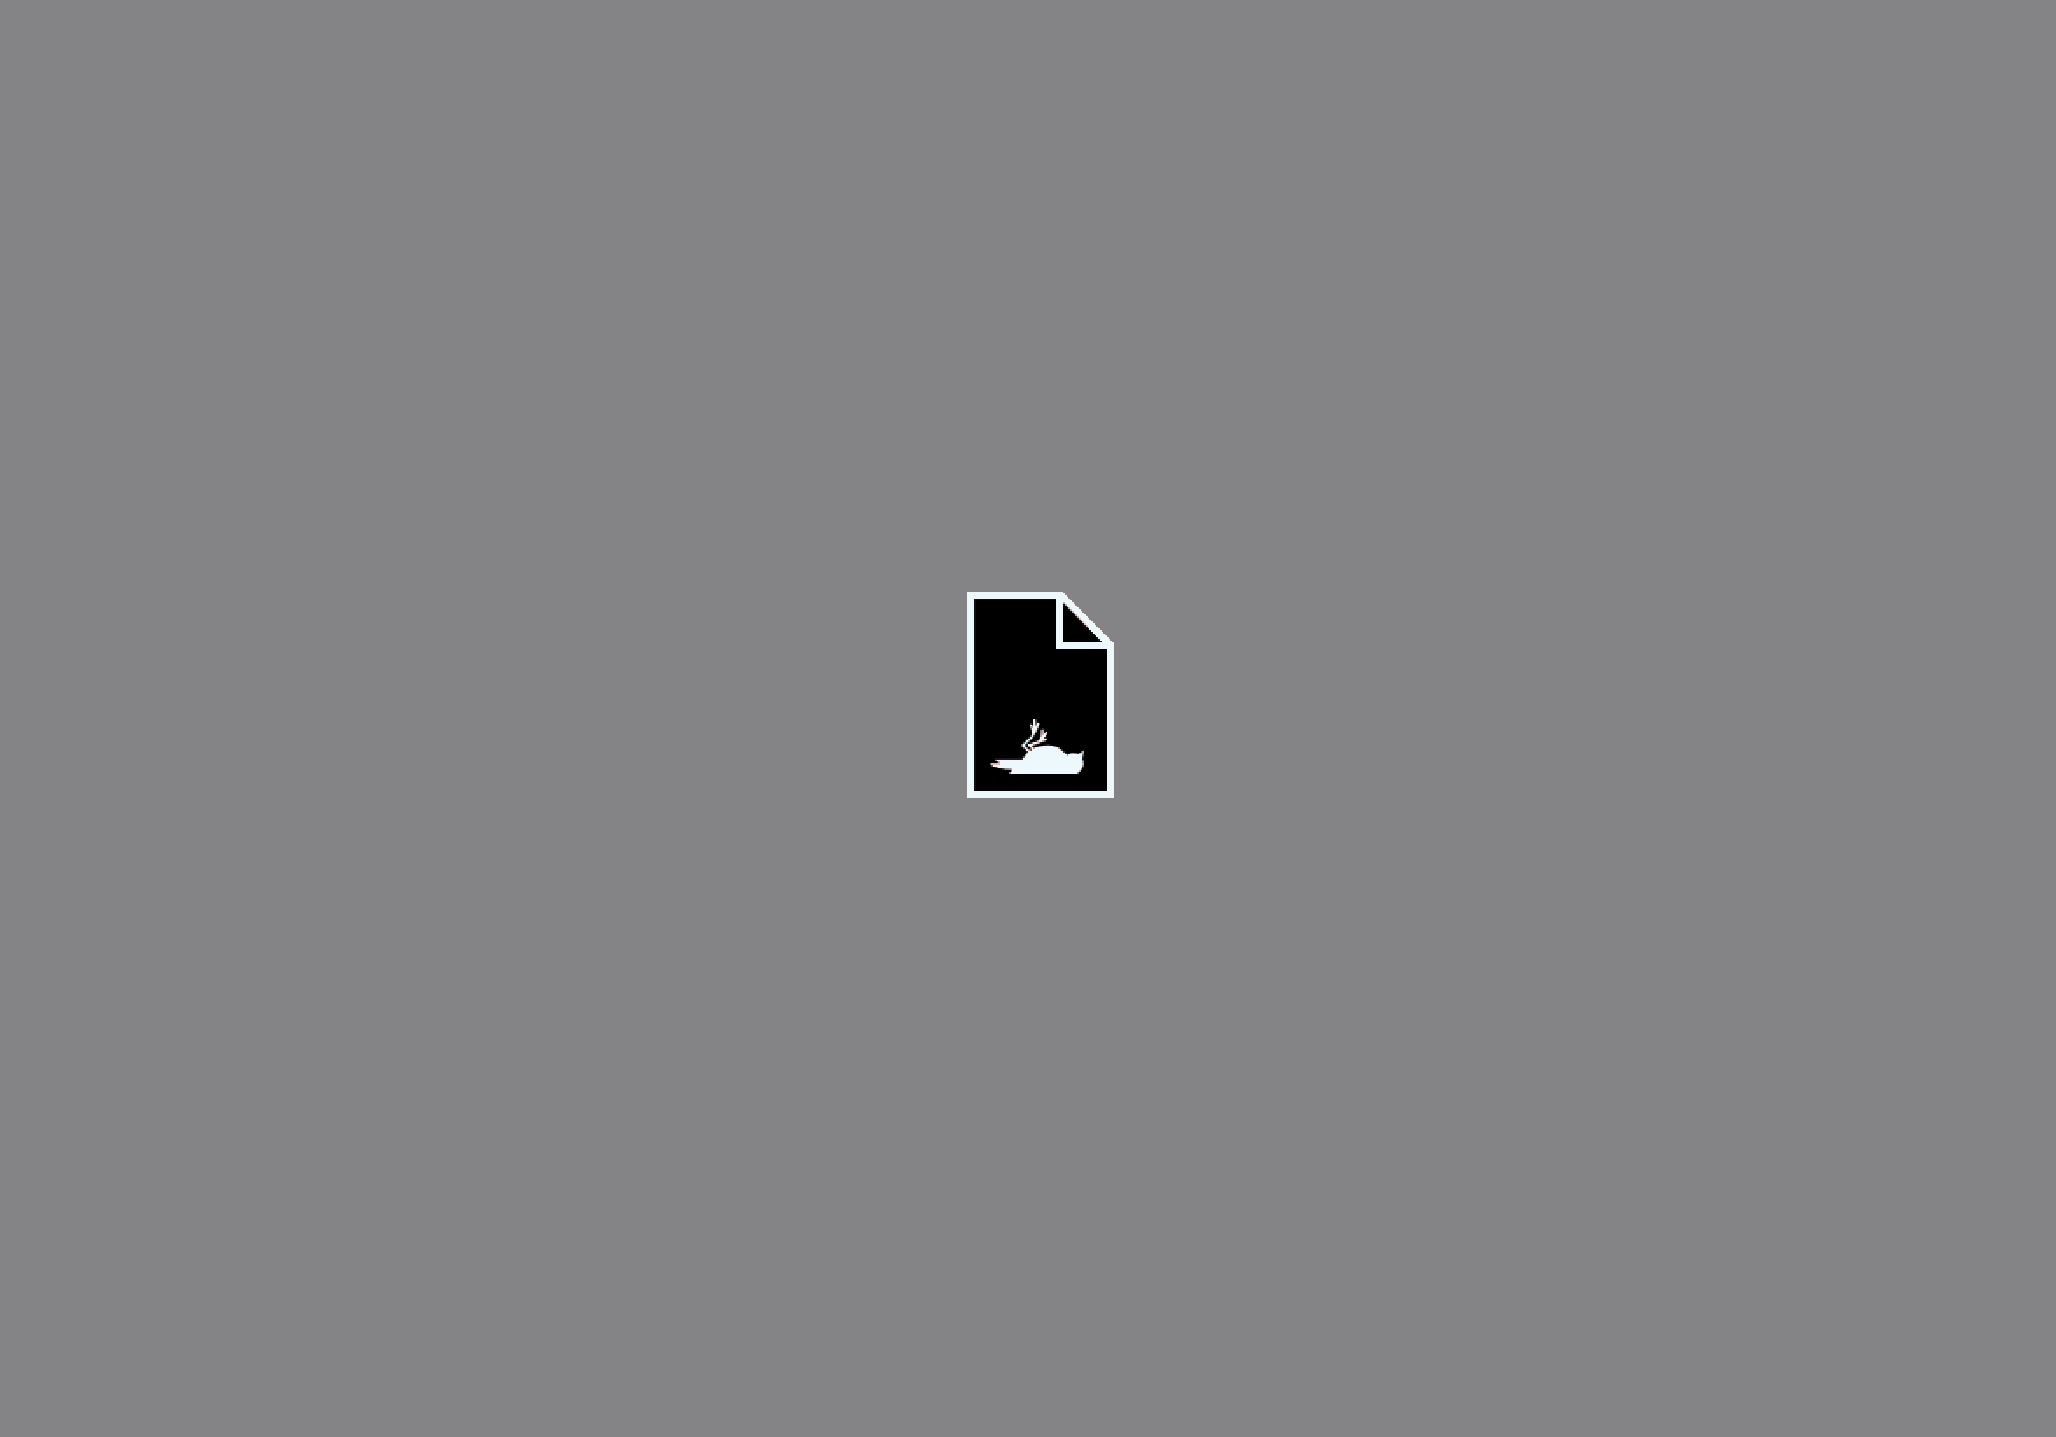
Plusieurs sources en ligne, notamment GitHub, affirment fournir des kits d’attaque publics pour la CVE-2026-85046.
Nos tests montrent que peu d’entre eux sont fiables, mais nous avons identifié certaines sources fonctionnelles notamment sur le profil GitHub d’adriyansyah-mf.
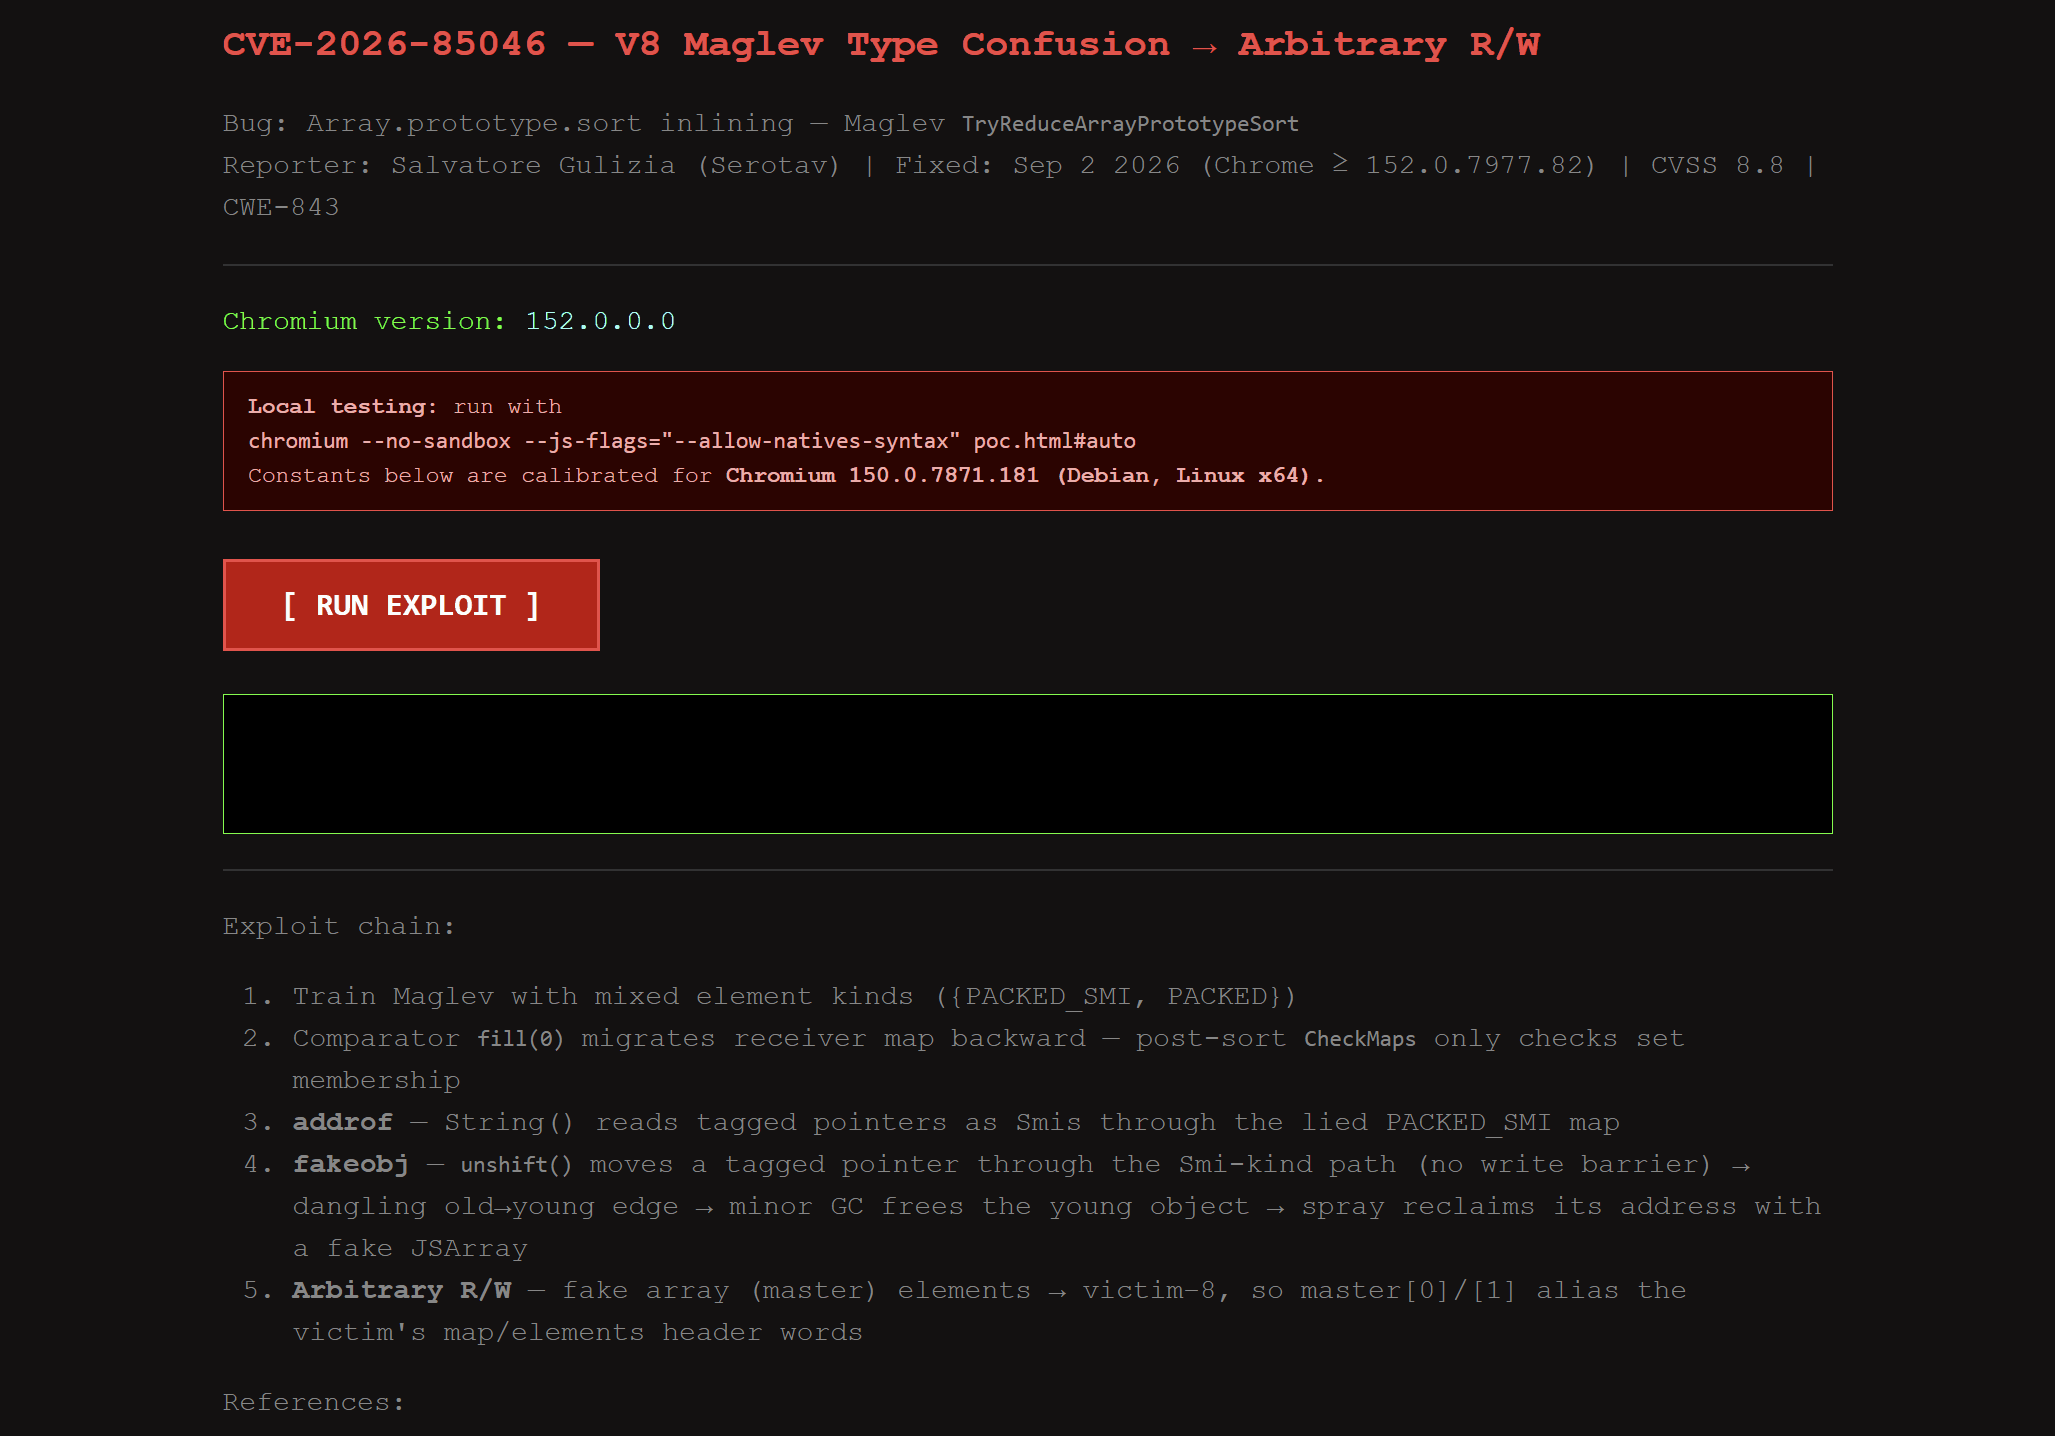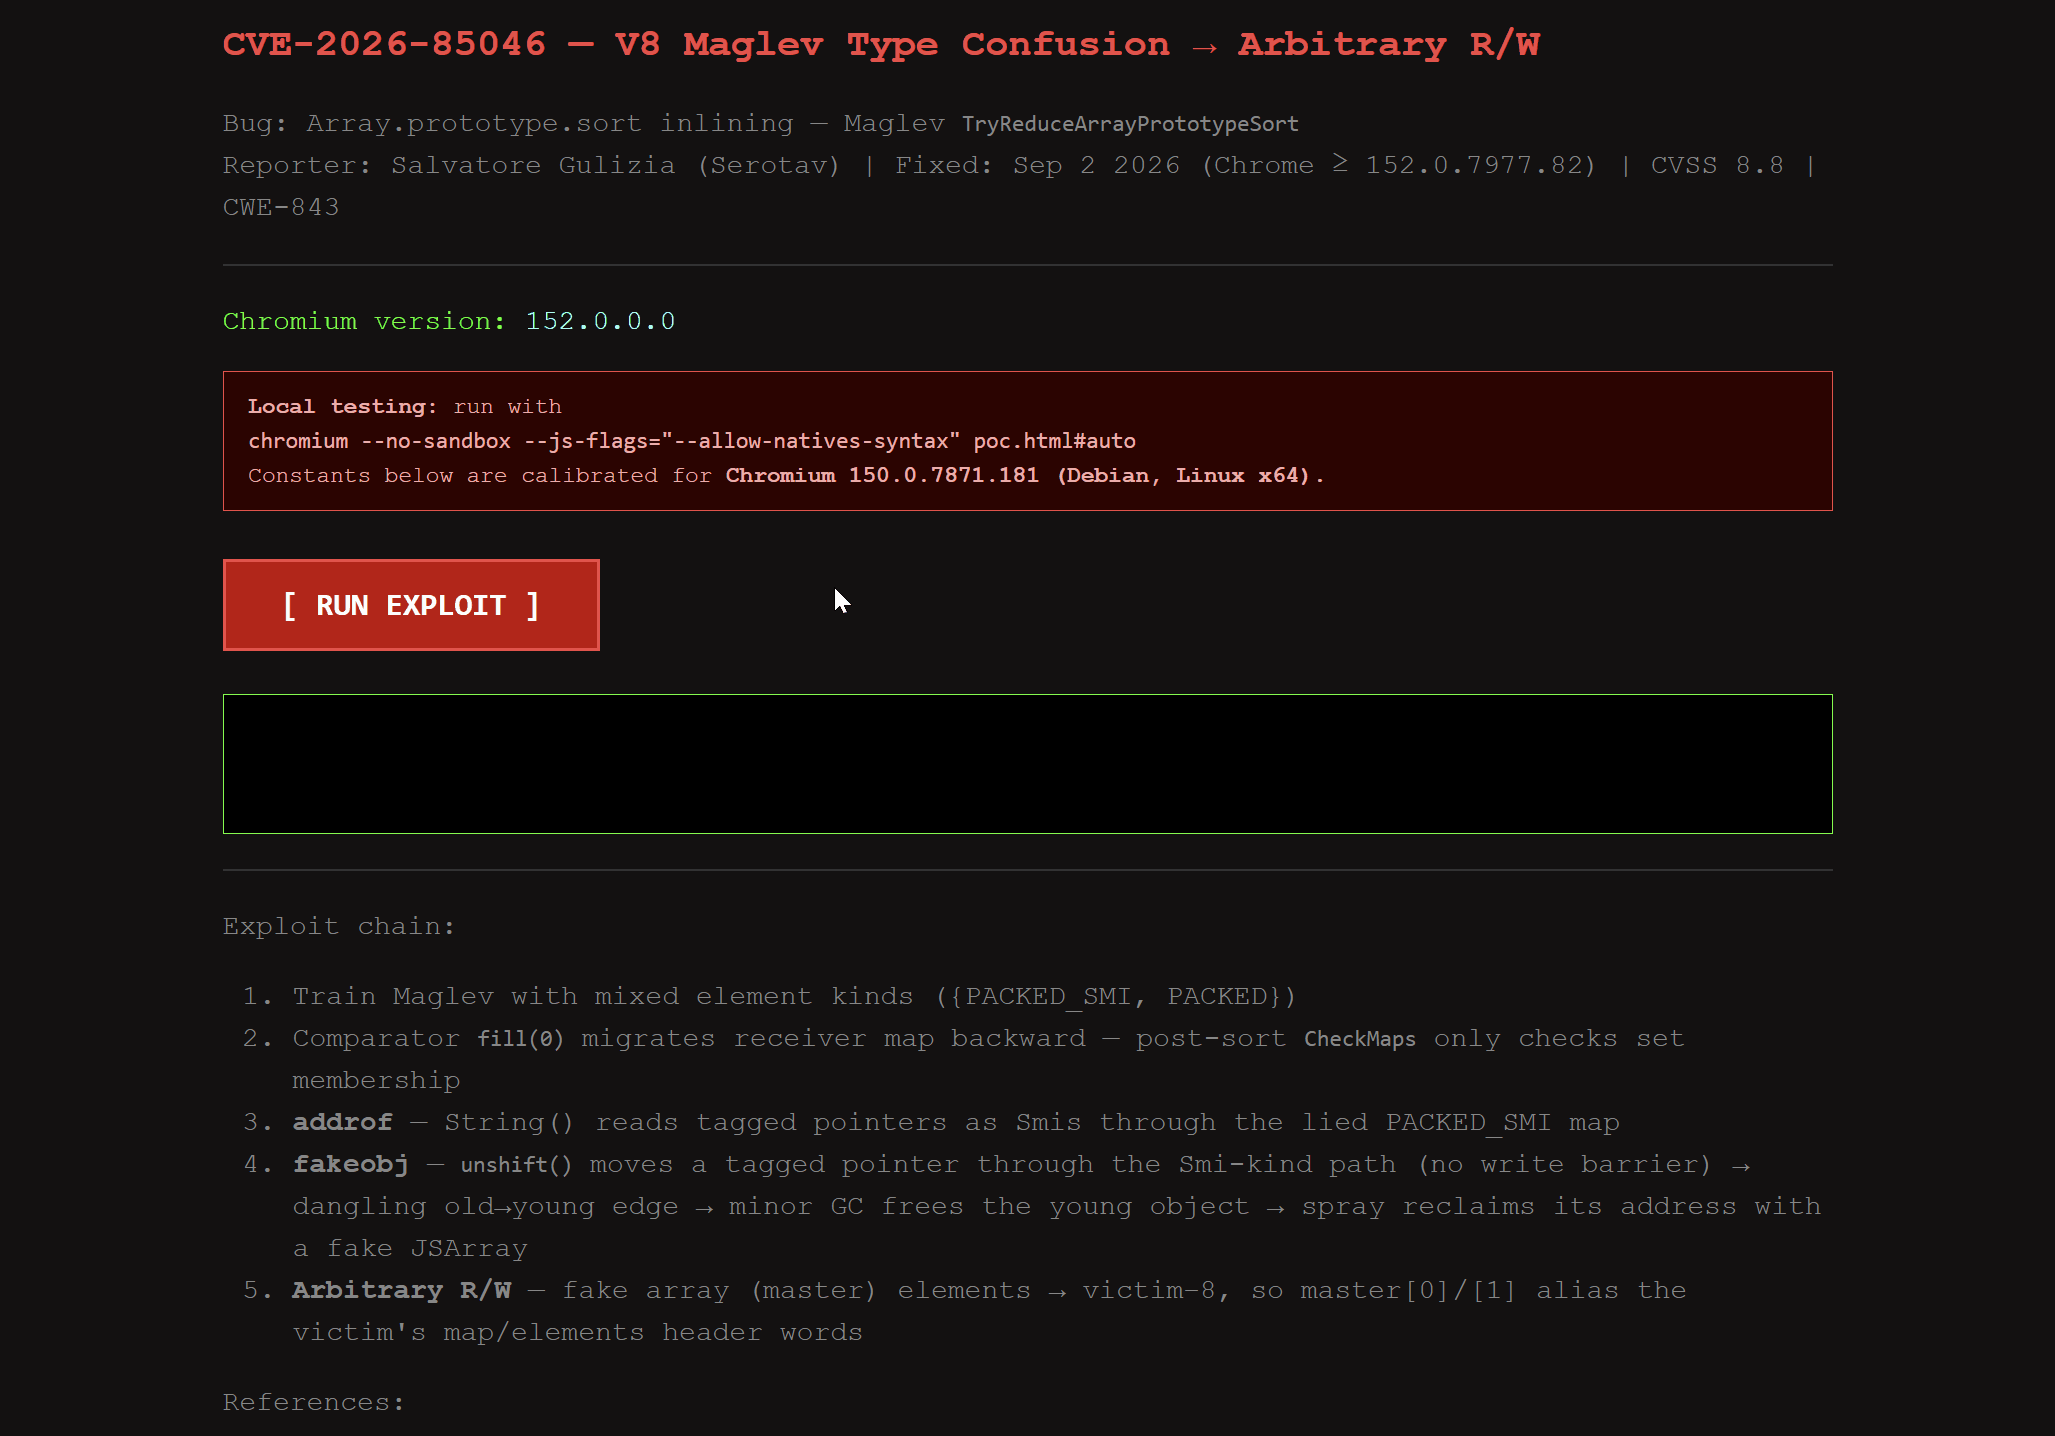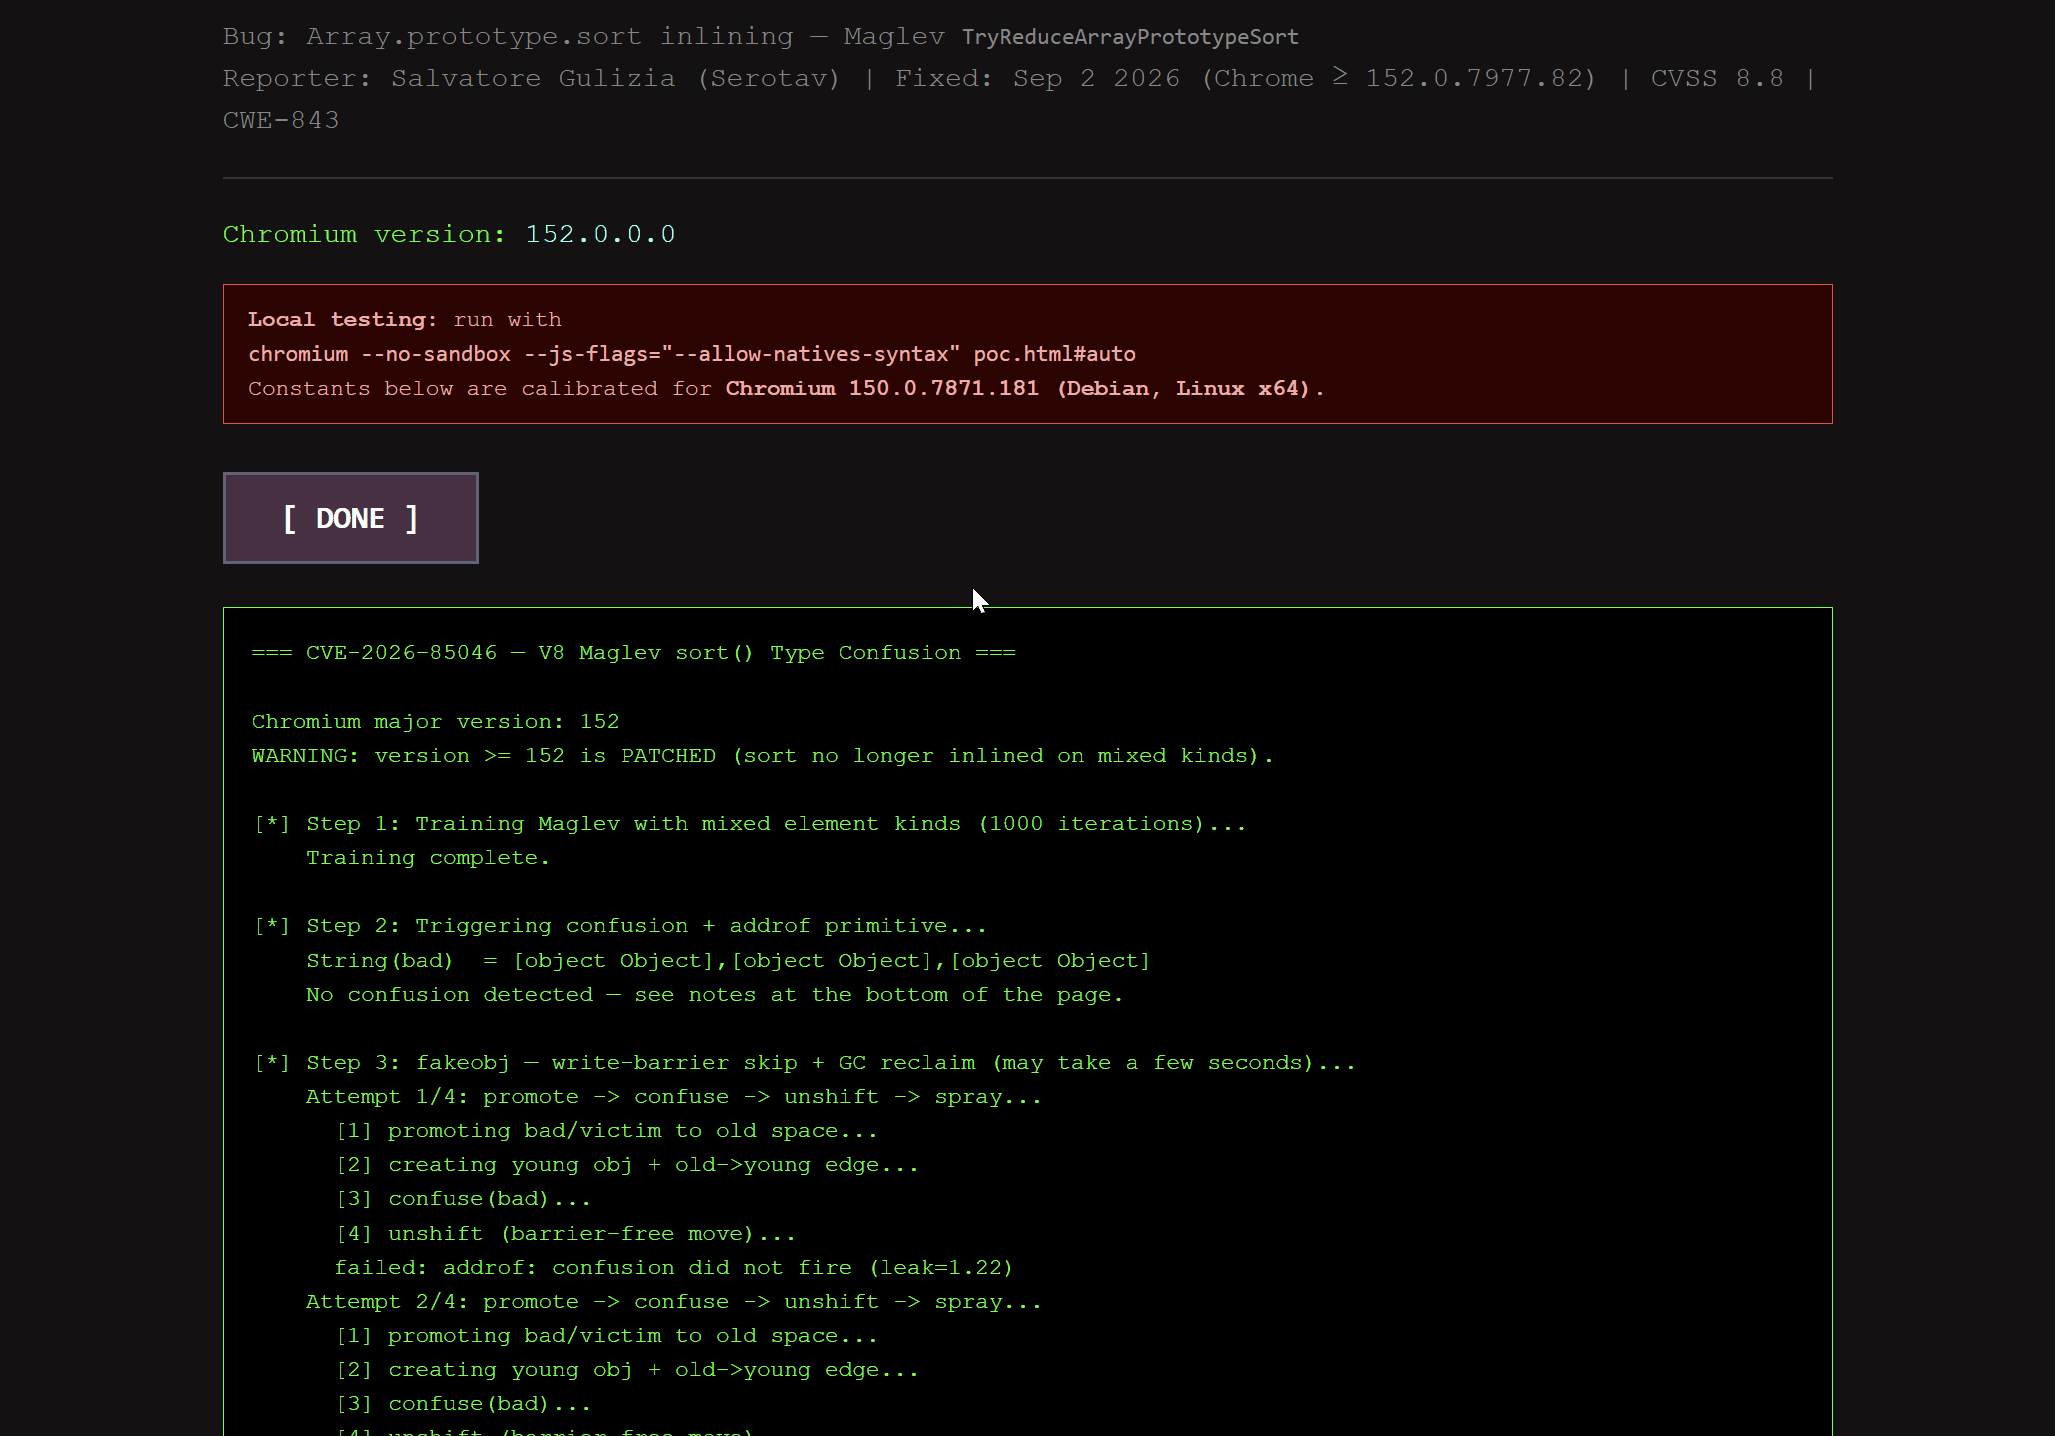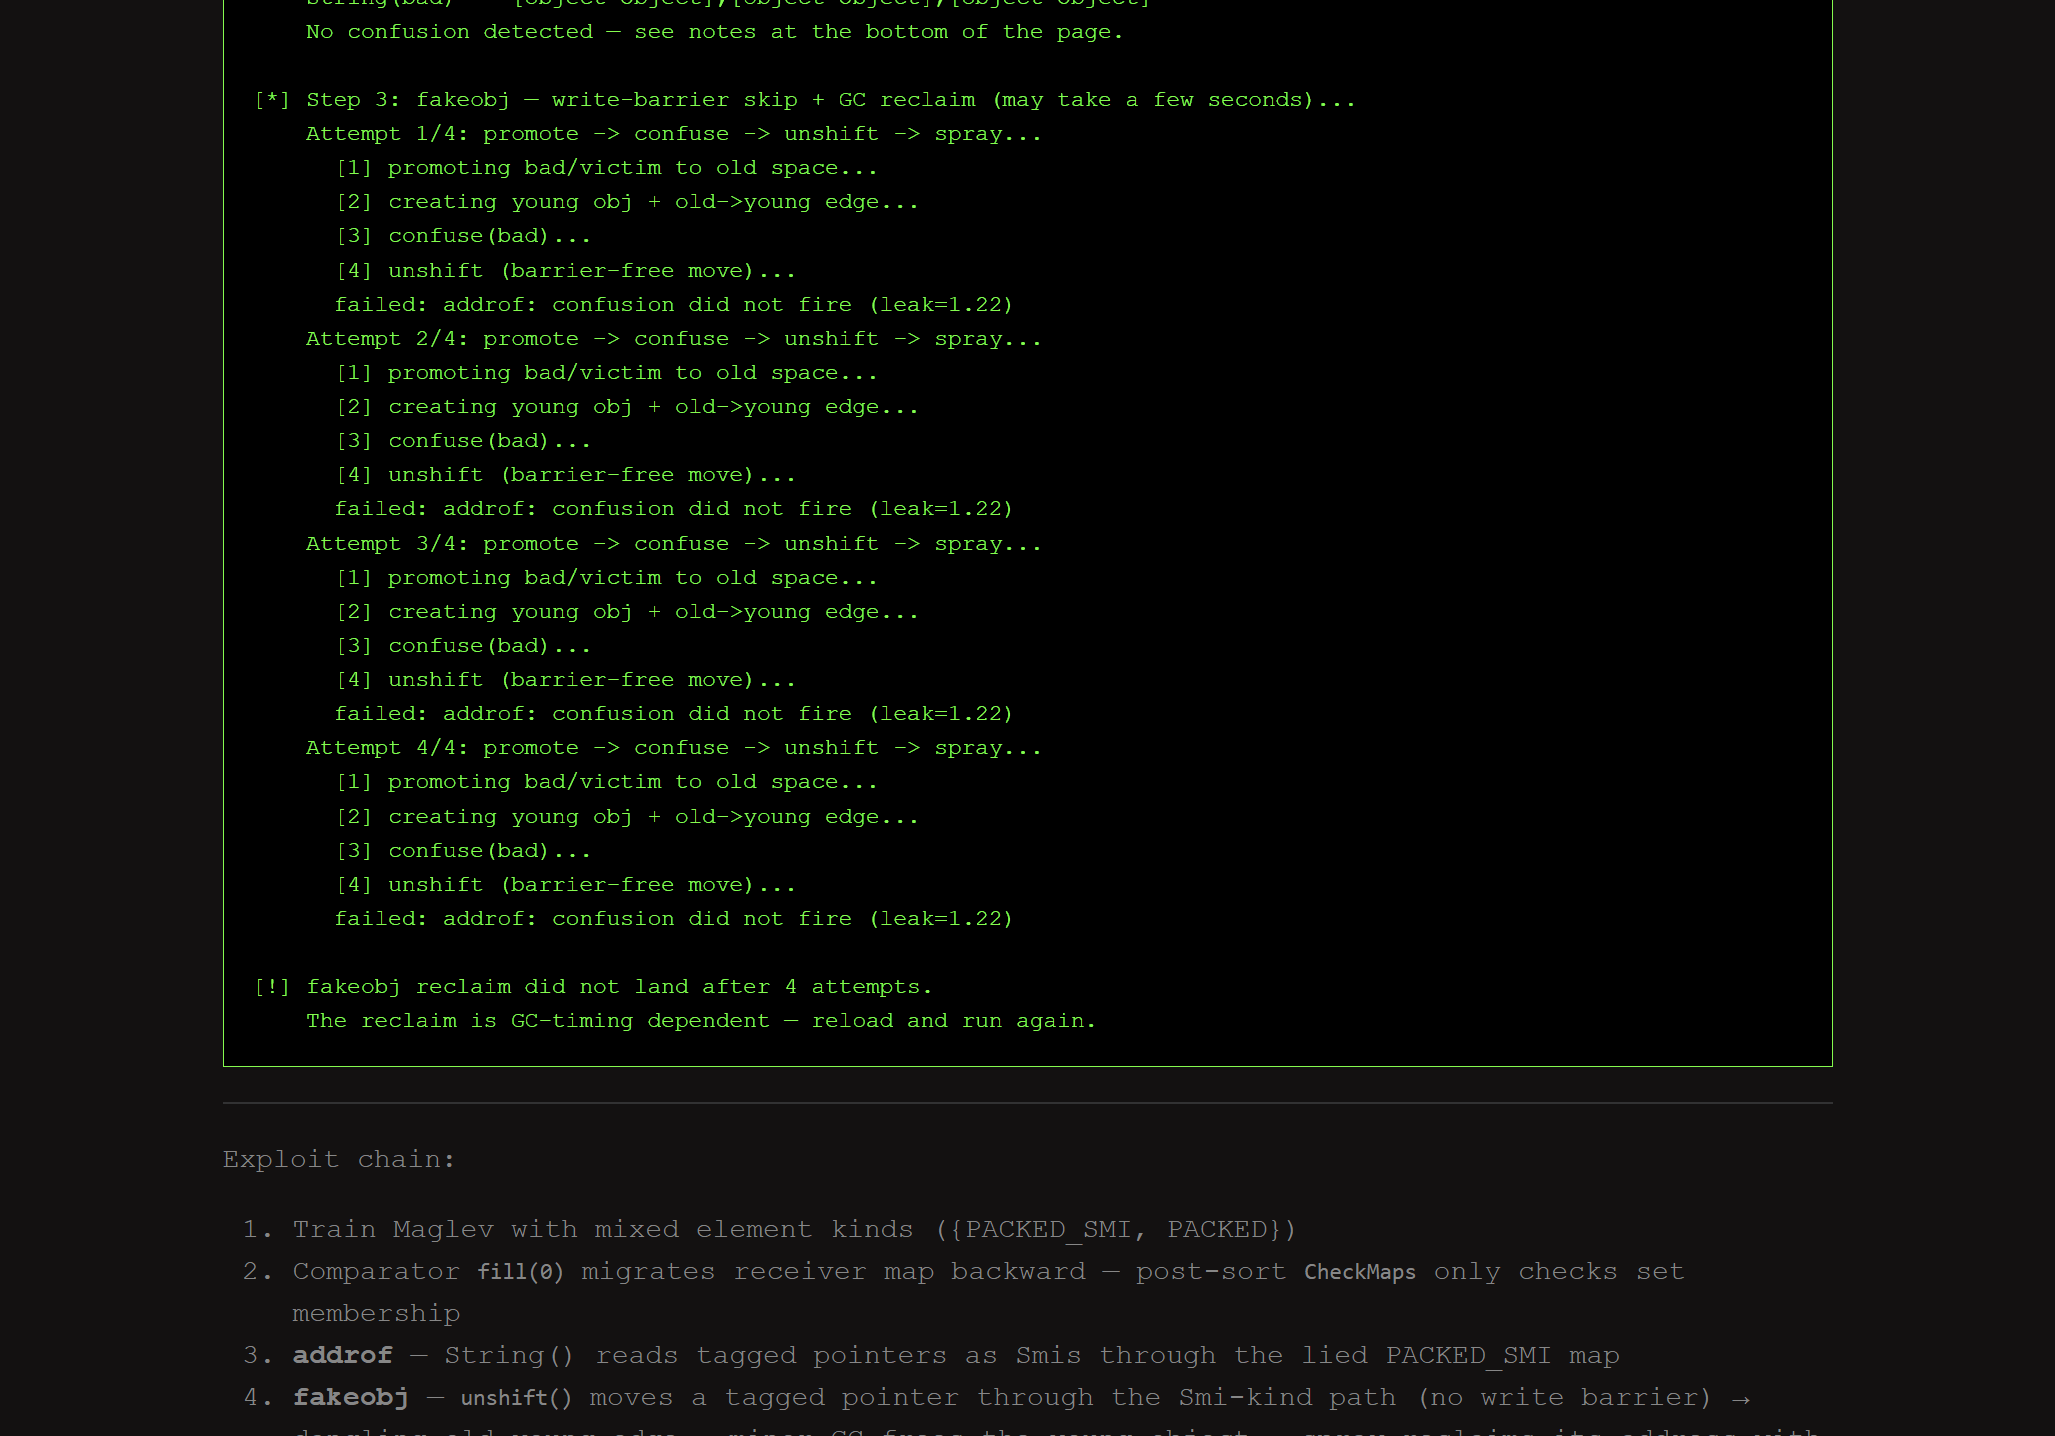
Nous laissons aux lecteurs le soin de tester le code en question, sur un environnement dédié aux tests, et proposons ci-dessous 2 fichiers GIF qui illustrent l’exécution du POC (testé avec deux versions du navigateur Vivaldi, une vulnérable et une non vulnérable).
Comment se protéger ?
Pour corriger cette vulnérabilité, il suffit de mettre à jour Google Chrome vers la version 152.0.7977.82 (ou supérieure) sur l’ensemble du parc, Windows, macOS et Linux.
Pour les navigateurs reposant sur Chromium, le tableau ci-dessous indique les versions intégrant le correctif de la CVE-2026-85046 :
| Navigateur | Version corrigée | Base Chromium | Date |
|---|---|---|---|
| Google Chrome | 152.0.7977.82 ou supérieur | 152.0.7977.82 ou supérieure | 3 septembre 2026 |
| Microsoft Edge | 152.0.4191.62 ou supérieur | Chromium 152 avec correctif V8 intégré, ou supérieure | 2 septembre 2026 |
| Brave | 1.94.121 ou supérieur | 152.0.7977.83 ou supérieure | 4 septembre 2026 |
| Vivaldi | 8.2 (4133.45) ou supérieur | 152.0.7977.112 ou supérieure | 4 septembre 2026 |
Remarque sur Opera. Au 7 septembre 2026, Opera n’a pas encore publié de version stable confirmant explicitement l’intégration du correctif. Nous recommandons de surveiller le changelog Opera et d’appliquer la mise à jour stable dès qu’elle est disponible.
J’utilise CoreUpdate, suis-je concerné ?
Si vous utilisez CoreUpdate, la version corrigée de Google Chrome est déjà disponible dans notre catalogue depuis le 4 septembre 2026 et peut se déployer automatiquement sur vos actifs. N’hésitez pas à nous contacter pour toute question technique ou pour obtenir une démonstration.
Sources
- Enregistrement CVE officiel — CVE-2026-85046 (MITRE)
- Commit de correction du moteur V8 (GitHub)
- Analyse technique « When sorting leads to confusion »
- Catalogue CISA des vulnérabilités connues comme exploitées (KEV)
- Google patches actively exploited Chrome zero-day (Help Net Security)
- Chrome Releases — Stable Channel Update for Desktop