PHP2Shell concerne des vulnérabilités de type exécution de code à distance sur PHP
Dans la nuit du mardi 20 au mercredi 21 octobre, une série de vulnérabilités ont été documentées sur PHP, sous le nom de code PHP2Shell, et sous les références CVE-2026-109618 et CVE-2026-109619.
Ces vulnérabilités permettent d’exécuter du code à distance sur une machine, sans authentification préalable.
Quel est l’impact de PHP2Shell ?
PHP2Shell permet d’exécuter du code à distance sur la cible.
Quelles versions de PHP sont impactées par PHP2Shell ?
Toutes les versions PHP 5, PHP 7, et PHP 8 sont impactées d’après le bulletin du CERTFR de l’ANSSI https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-014/
Quelles versions corrigent la vulnérabilité ?
Les versions officielles de PHP qui corrigent PHP2Shell sont :
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Des versions officielles sont aussi disponibles pour les branches sur PHP 7.4 (https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619), PHP 8.0 (https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619), et PHP 8.1 (https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619). Pour les versions plus anciennes, cela dépendra des différents OS comme Ubuntu ou Debian ou Red Hat qui proposent des versions repackagées (les backports).
Quels correctifs appliquer contre PHP2Shell ?
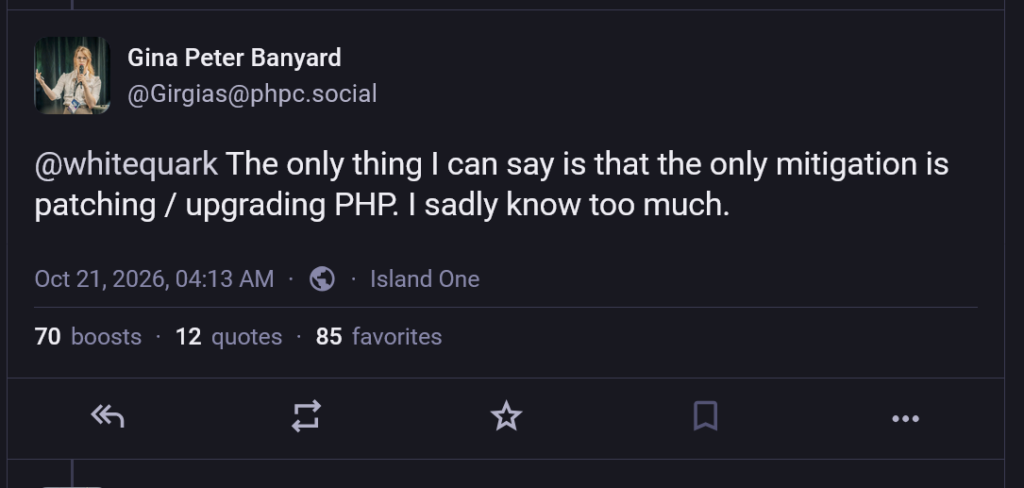
D’après Gina Peter Banyard, de la PHP Foundation, la seule contremesure sera de déployer les mises à jour PHP lorsqu’elles seront disponibles.
Cependant, les mitigations proposées permettent d’augmenter la difficulté de l’attaque pour des utilisateurs non équipés des derniers modèles d’Intelligence Artificielle. Les mitigations proposées sont :
# Dans vos php.ini
session.upload_progress.enabled = Off
# Et si vous utilisez PHP FPM
php_admin_flag[session.upload_progress.enabled] = off
J’utilise CoreUpdate. Que dois-je faire ?
CoreUpdate met à disposition de ses clients des scripts de mitigation clés en main le temps que les correctifs soient disponibles.
CoreUpdate fournit également les correctifs de sécurité PHP disponibles à ses clients, et propose de les déployer automatiquement.
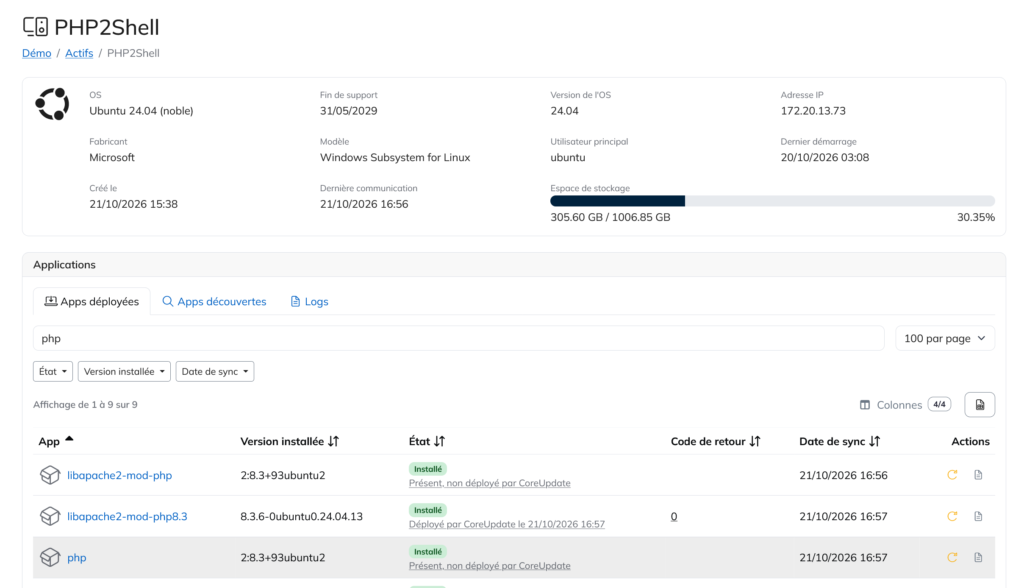
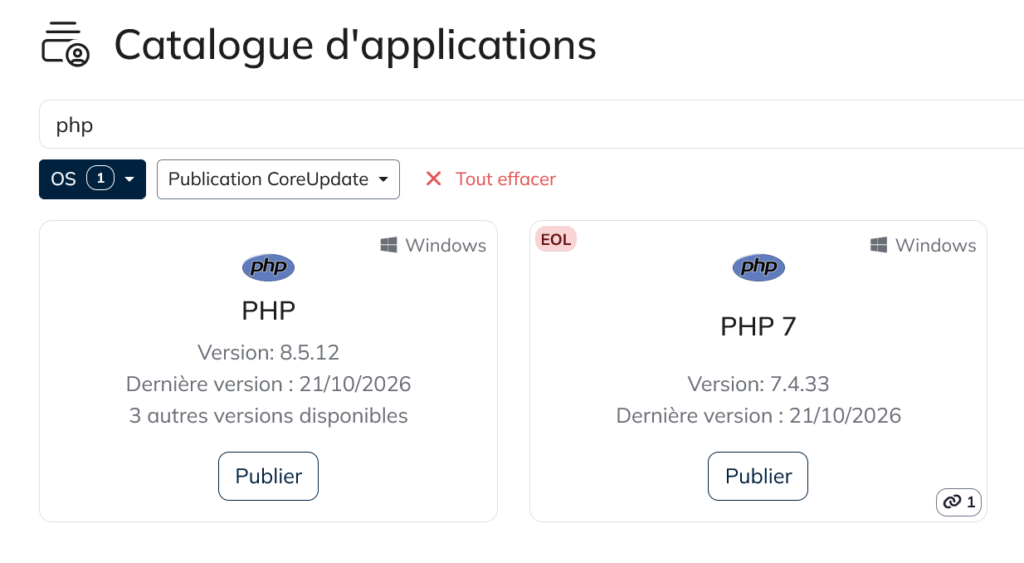
Chaque nouvelle mise à jour PHP passera par les tests de qualité et de sécurité CoreUpdate, puis sera mise à disposition de nos clients pour les différents OS supportés.
Par ailleurs, le logiciel CoreUpdate en tant que tel n’utilise pas de PHP et n’est donc pas concerné par cette série de vulnérabilités.
Historique des modifications
Mercredi 21 octobre 2026 à 15h00 : publication de la version initiale
Mercredi 21 octobre 2026 à 16h03 : ajout des versions qui corrigent les vulnérabilités
Mercredit 21 octobre 2026 à 17h14 : ajout des captures d’écran et extraits catalogues